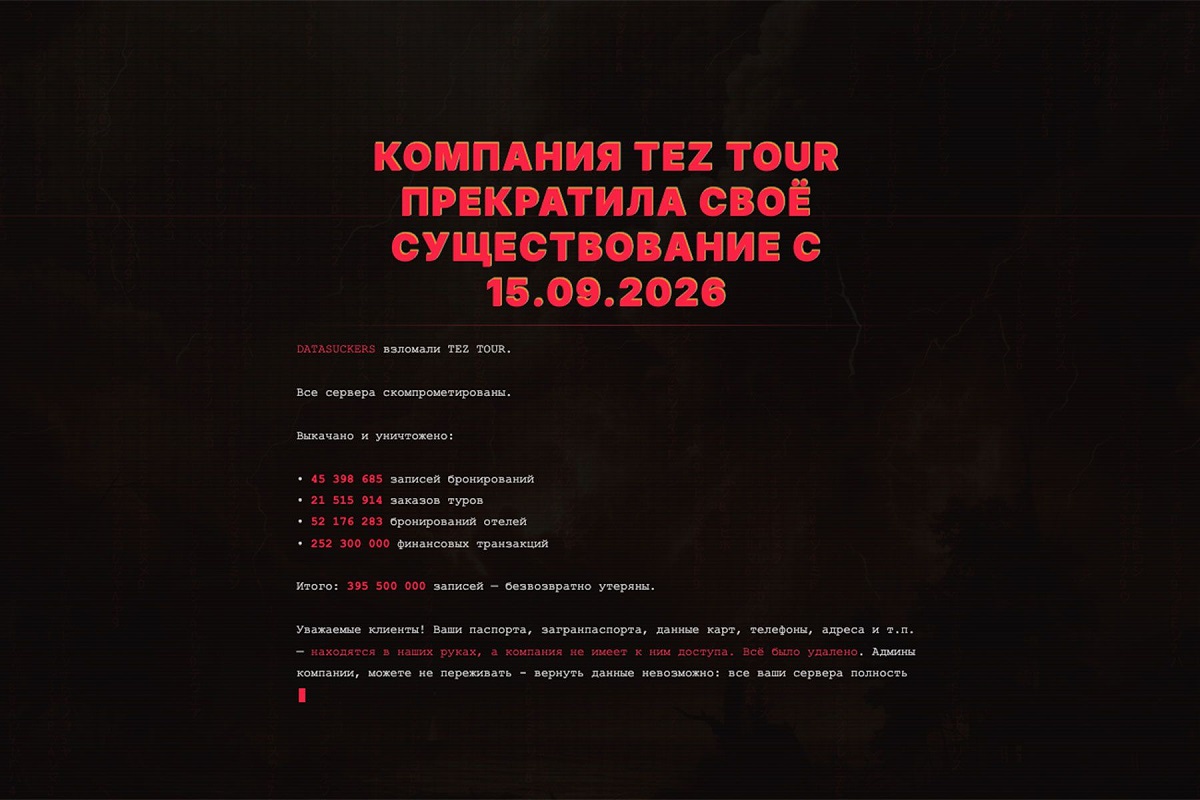
Вечером 15 сентября на сайте TEZ TOUR вместо привычной страницы появилось сообщение от хакеров. Они заявили, что получили доступ к инфраструктуре туроператора, скачали и уничтожили большой массив информации, включая данные о бронированиях и финансовых операциях.
Сам факт кибератаки TEZ TOUR подтвердил. В комментарии TourDom и некоторым другим медиа представитель компании сообщил, что туроператор продолжает работу, а опубликованные хакерами цифры назвал выдуманными.
А вот дальше версии расходятся.
Ранее неизвестная группировка DataSuckers заявила о 395,5 млн якобы скомпрометированных записей: 45,4 млн записей бронирований, 21,5 млн заказов туров, 52,2 млн бронирований отелей и 252,3 млн финансовых транзакций. В сообщении также утверждалось, что атакующие получили паспорта, данные банковских карт, телефоны и адреса клиентов. Эти заявления и цифры независимо не подтверждены. Причем речь идет о количестве записей разных типов, а не о 395,5 млн туристов.
TEZ TOUR описывает ситуацию иначе. После обнаружения атаки компания изолировала корпоративную ERP-систему. По словам коммерческого директора Воскана Арзуманова, на момент заявления признаков компрометации данных туристов и партнеров не выявили, а сама ERP-система не пострадала. Компания также заявила, что действующие бронирования сохраняются и обязательства выполняются в штатном режиме.
То есть на 16 сентября атака на сайт TEZ TOUR подтверждена, а вот заявленная утечка паспортных и банковских данных туристов - нет.
А какие данные вообще есть у туроператора?
Туристическая бронь содержит куда больше информации, чем обычный заказ в интернет-магазине. В собственных правилах TEZ TOUR указано (сейчас сайт компании недоступен из-за взлома), что для выписки билетов на международные рейсы нужны фамилия и имя пассажира, пол, дата рождения, гражданство, серия и номер паспорта (для россиян - загранпаспорта) и срок его действия. На других региональных страницах оператора среди данных туриста также указан мобильный телефон.
Кроме того, у TEZ TOUR есть собственное соглашение об обработке персональных данных: компания указывает, что предоставленные пользователем сведения заносятся в базу персональных данных.
Все это показывает, какие сведения в принципе могут обрабатываться при организации поездки.
С банковскими картами та же история. Утверждение о получении их данных исходит от атакующих. TEZ TOUR его не подтвердил и заявил, что признаков компрометации информации туристов не обнаружено.
Если данные все-таки утекли, как ими могут воспользоваться?
Один из наиболее реалистичных рисков - хорошо подготовленный фишинг.
Представьте звонок: “Вы летите 24 сентября в Турцию, ваш отель такой-то. Из-за технического сбоя нужно подтвердить бронь”. Если звонящий знает настоящее имя, направление отдыха и другие детали поездки, легенда аферистов звучит убедительнее.
Дальше могут попросить “доплатить за восстановление бронирования”, перейти по ссылке, назвать данные карты или код из SMS.
МВД Беларуси не раз предупреждало именно о таких сценариях: злоумышленники представляются банками, правоохранителями или другими организациями, уже знают часть сведений о человеке и используют их, чтобы вызвать доверие. Главное правило - не передавать коды из SMS, данные банковской карты и не переводить деньги на так называемые “безопасные” или “защищенные” счета.
Национальный центр защиты персональных данных Беларуси также фиксировал звонки от мошенников, которые представлялись сотрудниками организаций и пытались получить паспортные данные, реквизиты карты, коды из SMS или убедить установить программу удаленного доступа.
Поэтому знание звонящим фамилии туриста, даты вылета или отеля еще не подтверждает, что перед вами настоящий представитель туроператора.
Тур уже оплачен, вылет через несколько дней. Что делать?
Директор минского турагентства “Релиз-Тур” Константин Матюшкин в комментарии Smartpress.by сказал, что оснований паниковать сейчас нет: ”Туристам, которые уже забронировали и оплатили туры, волноваться не нужно, никаких отмен нет. Пусть просто готовятся к отдыху“.
По его словам, у агентства ”много туристов на данный момент на отдыхе“. ”Все работает в стандартном режиме. Главное не перегружать линию турагентов и туроператора“, - заверил глава ”Релиз-Тур“.
Это совпадает с заявлением TEZ TOUR: компания сообщила, что действующие бронирования сохраняются, а обязательства перед туристами и партнерами выполняются в штатном режиме.
Для туриста с ближайшим вылетом сейчас разумно сделать четыре вещи:
- Не отменять и не покупать заново оплаченный тур только из-за новости о взломе. Подтверждений массовой отмены бронирований нет.
- Сохранить билеты, ваучеры и страховку офлайн. TEZ TOUR указывает, что после подтверждения и оплаты заявки туристические документы доступны через систему бронирования.
- Не оплачивать внезапную “доплату за восстановление тура” по ссылке из SMS или мессенджера. МВД Беларуси советует не переходить по сомнительным ссылкам и не вводить на сторонних страницах данные карты, CVV-коды, пароли и проверочные коды. Если сообщение выглядит правдоподобно, информацию нужно перепроверить самостоятельно через известные официальные контакты организации.
- Включить уведомления об операциях по карте и следить за списаниями. МВД Беларуси рекомендует подключать SMS-оповещения или уведомления о движении денег по карточке. При неизвестной операции нужно сразу связываться со своим банком.
Белорусам также может пригодиться сервис “Проверь.Бел”: Smartpress.by рассказывал, как с его помощью проверить подозрительный аккаунт в соцсети или мессенджере на признаки мошенничества.
Почему паспорт туриста интересен мошенникам даже без банковской карты?
Имя и телефон мы оставляем в интернет-магазинах, доставках, программах лояльности, сервисах бронирования и приложениях.
Туристическая заявка потенциально интереснее тем, что сведения связаны между собой: ФИО, телефон, дата рождения, паспорт плюс конкретная поездка.
Для мошенника это уже готовая легенда. Ему не нужно угадывать, действительно ли человек собирается в отпуск.
Национальный центр защиты персональных данных приводил похожие примеры: злоумышленники используют уже известные им персональные сведения, а затем пытаются выманить недостающие данные или коды доступа. Центр предупреждает: сотрудники официальных организаций не должны просить сообщить пароль или код из SMS, а неожиданный звонок лучше прекратить и самостоятельно связаться с организацией по проверенному номеру.
О том, как злоумышленники проникают в системы, собирают данные и используют социальную инженерию, Smartpress ранее подробно рассказывал в материале “Хакерские программы могут годами оставаться в компьютере, и вы их не найдете”.
Нужно ли менять паспорт и банковскую карту?
На данный момент оснований для массовой замены документов нет.
TEZ TOUR не подтвердил утечку персональных или карточных данных. Поэтому менять паспорт только из-за заявления хакеров сейчас преждевременно.
С банковской картой логика проще: следить за операциями и не передавать реквизиты посторонним. МВД Беларуси рекомендует держать в секрете PIN-код, срок действия карты и трехзначный код на обратной стороне, а также включать уведомления об операциях.
Если появилось неизвестное списание или есть основания считать, что реквизиты карты стали известны посторонним, нужно обращаться непосредственно в банк и действовать по его инструкции.
И особенно внимательно в ближайшее время стоит относиться к сообщениям от якобы TEZ TOUR, турагентства, авиакомпании или банка. Настоящие детали поездки могут сделать мошенническую историю намного убедительнее.
Кибератаки и утечки пользовательских данных давно перестали быть единичными историями. Smartpress.by ранее писал о массовой кибератаке на белорусские сайты: за 12 минут злоумышленники получили несанкционированный доступ к 120 ресурсам. Тогда специалисты установили, что атакующие уже располагали логинами и паролями от сайтов.
Это уже второй заметный за лето 2026 года сбой у крупного туроператора. 19 июня серьезные проблемы возникли у FUN&SUN: перестали нормально работать сайт, часть онлайн-сервисов, личные кабинеты турагентов и телефония, туристы не могли скачать ваучеры, страховки и другие документы. Сам FUN&SUN объяснял случившееся технической аномалией и проблемами инфраструктуры внешнего дата-центра. При этом действующие туры не отменяли: 21 июня оператор сообщал, что с начала сбоя обслужил более 70 тыс. туристов, а 26 июня восстановил систему бронирования и личные кабинеты.